Unsere Partner
Newsletter

Immer wieder werden Privatpersonen oder Firmen Opfer von Internetbetrügern.
Informationen, wie man das Internet sicher nutzen kann finden Sie unter folgenden Links (klicken Sie auf das jeweilige Bild um zu den entsprechenden Seiten zu kommen:
Die Sicherheit Ihres Passworts kann unter folgender Adresse überprüft werden.
Wie erstelle ich ein perfektes Passwort? (ein Artikel von Wolfgang Willburger auf unserer Webseite).
Die 10 fiesesten Online-Fallen
Betrüger lassen sich immer neue Tricks einfallen, um andere Menschen im Internet übers Ohr zu hauen. Dies sind momentan die am häufigsten aufgestellten Online-Fallen.
Seien Sie äußerst vorsichtig mit der Herausgabe Ihrer Konto- und Kreditkartendaten. Geben Sie sie nur bei absolut vertrauenswürdigen Anbietern an. Sobald Sie den Verdacht haben, dass etwas nicht stimmt, brechen Sie die Dateneingabe ab und schließen Sie die Webseite.
Werden Sie misstrauisch, wenn für ein angeblich kostenloses Angebot die Eingabe Ihrer persönlichen Daten gefordert wird.
Werden Sie misstrauisch bei Mails, die Ihnen Links zu Ihrer Bank oder zu einem Kreditkarten-Unternehmen anbieten. Seriöse Institute verschicken solche Mails nicht.
Öffnen Sie keine Anhänge in den Mails von Absendern, die Sie nicht kennen.
Verwenden Sie ein Antivirenprogramm und spielen Sie die Updates für Windows und Ihren Browser sofort ein.
Auf den folgenden Seiten beschreibt die Zeitschrift PC-WELT zehn der beliebtesten Maschen, wie derzeit versucht wird, Menschen das Geld aus der Tasche zu ziehen.
Klicken Sie auf den Zeitungsständer um zur Seite von PC-WELT zu kommen
In den vergangenen Wochen häufen sich die Angriffe auf Mailpasswörter. Immer wieder höre ich das Argument: „Von mir aus kann jeder meine Mails lesen – ich habe nichts zu verbergen!“. Gerade diese Einstellung ist gefährlich.
Ein Beispiel aus der jüngsten Vergangenheit:
Das Mailpasswort einer Bekannten wurde gehackt und über Ihren Mailaccount wurden eine unbekannte Anzahl von Mails an alle möglichen Leute gesendet mit etwa folgendem Inhalt:
Zitat Anfang:
„Ich bin derzeit in London und mir wurden alle meine Papiere und meine Geldtasche gestohlen. Könntest Du mir bitte helfen und mir 1000 € auf das Konto XXXXX.xxxxx.xxxx überweisen, damit ich den Rückflug bezahlen kann.“
Zitat Ende.
Das Konto war allerdings nicht das Konto meiner Bekannten, sondern das Konto einer anderen Person (vermutlich das Konto des Hackers).
Es mag schon sein, dass es Ihnen „egal ist“ wenn jemand Ihre Mails liest. Ist es Ihnen aber auch egal, wenn über Ihre Mailadresse tausende von Spammails versendet werden, oder wenn über Ihre Mailadresse tausende von pornographischen Bildern versendet werden, oder wenn über Ihre Mailadresse eine Bombendrohung versendet wird?
Einer der Hauptgründe, warum Passwörter gehackt werden liegt in der „Bequemlichkeit“ der Benutzer. Es werden Passwörter verwendet die leicht zu hacken sind.
Wie schnell geht es, ein Passwort zu hacken?
Im Internet gibt es hunderte Anleitungen, wie man Passworte herausfinden kann. Eine der effektivsten Methoden ist die Brute-Force-Methode. Bereits mit einem herkömmlichen PC ist es möglich mit dieser Methode ein einfaches Passwort in Sekundenschnelle zu hacken.
Beispiel:
Nehmen wir an, sie verwenden als Passwort den Namen Ihrer Tochter Barbara.
Das Passwort ist also 7 Zeichen lang und verwendet nur Buchstaben. Dieses Passwort herauszufinden dauert voraussichtlich (je nach Rechenleistung des Computers, den der Hacker verwendet – siehe unten) nur zwischen 0.069 Sekunden und ca. 8 Sekunden. Verwenden Sie ein Passwort aus nur 4 Kleinbuchstaben, benötigt ein Hacker auch mit einem „schwachen PC“ unter einer Sekunde um das Passwort herauszufinden.
Ein Computer mit normaler Rechenleistung schafft es etwa 600 000 000 Passwörter pro Sekunde zu generieren. Computer mit mehr Rechenleistung schaffen es pro Sekunde ca. 3 500 000 000 bis zu ca. 6 500 000 000 Passwörter zu generieren. Profis verwenden sog. Rechnercluster und schaffen es bis zu 150 000 000 000 Passwörter pro Sekunde zu generieren.
Auf diversen Internetseiten wird immer wieder vorgeschlagen, sogenannte Passwortmanager zu verwenden.
Da ich mir nie ganz sicher bin, wo bei den diversen Passwortmanagern meine Passwörter gespeichert werden, vertraue ich auf mein Gedächtnis.
Ich habe für mich eine Methode entwickelt, bei der ich
1. sichere Passwörter verwende
2. mir alle meine Passwörter merken kann.
Wie funktioniert das?
Ein Beispiel:
- Denken Sie sich ein sogenanntes "Masterpasswort" aus.
z.B.: Aus dem Satz "Achtung! Ich kann mir meine Passwörter nur schwer merken." erzeugt man folgendes Passwort indem das Wort Achtung durch 8ung ersetzt wird. Für den Rest des Passwortes werden die Anfangsbuchstaben der einzelnen Worte des Satzes (GROSS & KLEINSCHREIBUNG) und die Satzzeichen verwendet.
8ung!IkmmPnsm. - Beispiel zur Erstellen eines Passwortes für den Zugang zu Amazon:
Amazon48ung!IkmmPnsm.
oder
8ung!IkmmPnsm.4Amazon
wobei die Zahl 4 für das Wort FÜR steht. - Der Sicherheitstest dieses Passwortes hat ergeben, dass es einige Jahrhunderte Dauert, bis das Passwort gehackt werden könnte.
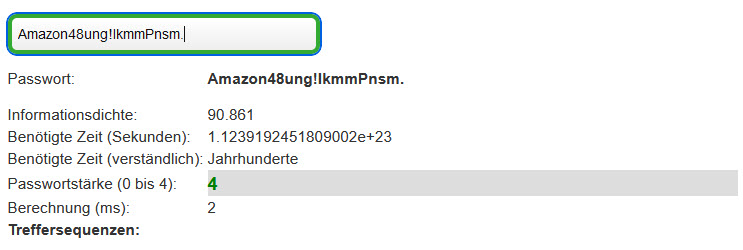
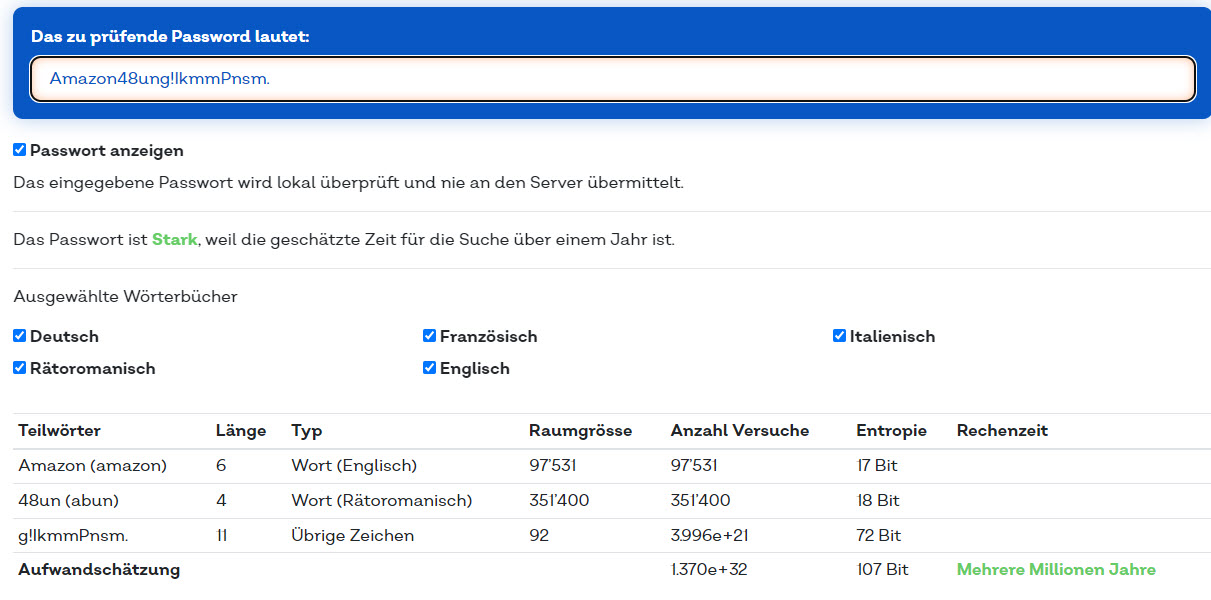
- Ein anderer Sicherheitstest ergibt folgendes Ergebnis:
- Ein weiteres Beispiel:
Sie wollen ein Passwort für den Zugang zu facebook erstellen:
Ihr Passwort für Facebook würde lauten:
Facebook48ung!IkmmPnsm.
oder
8ung!IkmmPnsm.4Facebook
Mit dieser Methode haben Sie für alle ihre WEBZUGÄNGE ein sicheres Passwort, sie müssen sich nur das Masterpasswort merken und wissen, wo Sie sich anmelden wollen.